Standortübergreifendes Reporting mit Governance für ein Produktionsnetz
Industrielle Fertigung
Ein Industriehersteller, dessen 25 Standorte jeweils nach eigenen Maßstäben berichteten. Ein Modell mit Governance bedient heute das gesamte Netz, und jede Person sieht nur die eigenen Zahlen.
25 Standortberichte, ersetzt durch einen Netzbericht
Jeder Standort konnte über sich selbst berichten und keiner ließ sich mit einem anderen vergleichen, denn die Zahlen, die ein Netz vergleichbar machen, sind auch die, die eine Werkleitung für den Nachbarstandort nicht sehen sollte. Ein Modell mit Governance, das die Zugriffsregeln in sich trägt, löste beides.
Produktionsstandorte, die über eine gemeinsame Reporting-Schicht berichten
25
BI-Nutzer, von denen jeder nur die eigenen Zahlen sieht
800+
semantische Modelle je Domäne: Operations, Controlling, Executive
3
Monate vom ersten Review bis zum unternehmensweiten Reporting
7
Nach Branche und Größe anonymisiert, denn die Vertraulichkeit, die diesen Kunden schützt, würde auch Sie schützen. Branche und Ergebnisse sind echt, die identifizierenden Details nicht.
Vorher und nachher
25 Standortberichte
25 Standorte, 25 BerichteJeder nach eigenen Maßstäben und im eigenen Layout, weitgehend in Excel
Keine Sicht auf das NetzKein Standort ließ sich mit einem anderen vergleichen
Zugriff danach, wer die Datei hatteDer Grund, warum die naheliegende Lösung nie freigegeben wurde
Ein Netzbericht
Ein Bericht, je Person eine andere SichtEine Werkleitung sieht Standort 07, die zentrale Betriebsleitung alle 25 nebeneinander
Die Zugriffsregeln liegen im ModellIm Modell verankert statt davon abhängig, wer die Datei hat
Der Assistent antwortet nach denselben RegelnNach einem Nachbarstandort gefragt, lehnt er ab: Der Standort liegt außerhalb der Rolle
Vorher berichtete jeder Standort nach eigenen Maßstäben und im eigenen Layout. Heute liest ein Netzbericht ein Modell mit Governance, und derselbe Bericht zeigt einer Werkleitung den eigenen Standort und der zentralen Betriebsleitung alle 25 nebeneinander.
Das Projekt im Detail
Kunde
Ein Hersteller mit 1.000 bis 5.000 Mitarbeitenden und 25 Produktionsstandorten, von denen jeder nach eigenen Maßstäben und weitgehend in Excel berichtete.
Ausgangslage
Reporting je Standort gab es, Reporting über das Netz nicht, und darüber lag die Zugriffsfrage: Genau die Zahlen, die ein Netz vergleichbar machen, sind auch die, die eine Werkleitung für den Nachbarstandort nicht sehen sollte.
Auftrag
Microsoft Fabric von Grund auf einführen und das Unternehmen vom Reporting je Standort auf eine unternehmensweite Reporting-Plattform bringen, ohne die Zahlen eines Standorts den anderen zu öffnen.
Was wir gebaut haben
FoundationEin Review des Reportings auf Standortebene, der zeigte, warum es keine Sicht auf das gesamte Netz gab und wo die Zugriffsregeln ansetzen mussten.
ActivationEinheitliches Reporting mit Governance über das gesamte Netz, mit unternehmensweiter Row-Level-Security für die Zugriffsregeln, damit alle Beteiligten genau ihre eigenen Zahlen sehen, und nur diese.
AccelerationKI auf dem Netzmodell mit Governance, die innerhalb derselben Row-Level-Security antwortet, sodass niemand per Frage an die Zahlen eines Nachbarstandorts kommt.
Ein Bericht, je Person eine andere Sicht
Die naheliegende Lösung, alle Standorte an einen Ort zu legen, war genau das, was niemand freigeben konnte. Also liegen die Zugriffsregeln im Modell statt darum herum: Derselbe Bericht zeigt einer Werkleitung den eigenen Standort, der zentralen Betriebsleitung alle 25 nebeneinander, und der Assistent antwortet nach denselben Regeln. Gefragt, wie ein Nachbarstandort diesen Monat lief, antwortet er nur für den Standort, den die Rolle abdeckt.
Die Schicht, die fehlte
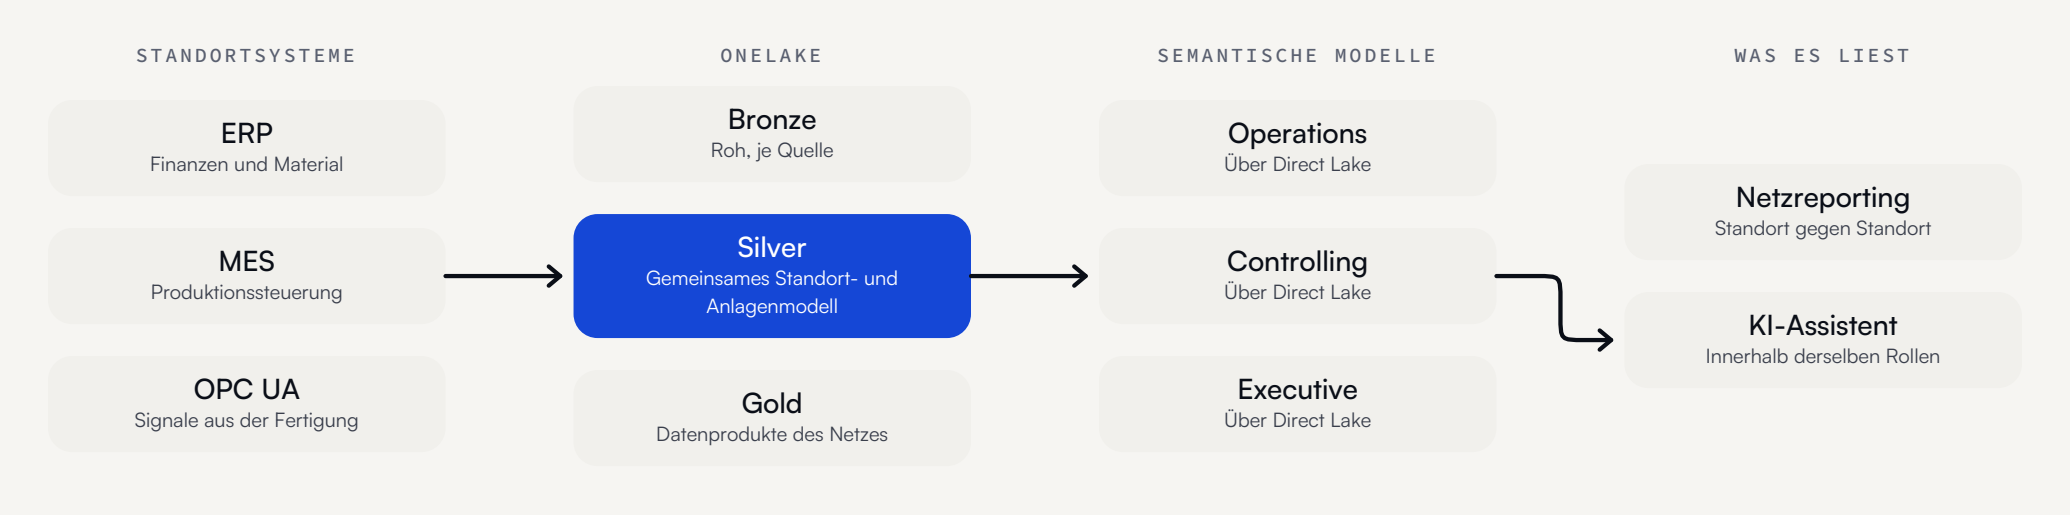
Jeder Standort behält seine eigenen Systeme. Was fehlte, war die Schicht darüber: Daten aus Shopfloor, Produktion und ERP, vereinheitlicht zu einem Standort- und Anlagenmodell, gelesen von 3 Domänenmodellen über Direct Lake. Berichte und Assistent lesen unter derselben Berechtigung.
Wie der Zugriff durchgesetzt wird
Die Rollen werden vollständig über Entra-Sicherheitsgruppen gesteuert, sodass sich Zugriffe ändern, ohne dass jemand das Modell anfasst.
Entra-SicherheitsgruppeDie Mitgliedschaft ist das Einzige, was zugewiesen wird
OneLake-Security-RolleRund 60 Rollen, einmal definiert
Modell und AssistentLesen unter der Rolle der Person
Was die Person siehtDie eigenen Standorte, und nur diese
Die Architektur
Standortsysteme in ein Medallion-Lakehouse, vereinheitlicht zu einem Standort- und Anlagenmodell und von 3 Domänenmodellen gelesen. Berichte und Assistent lesen unter derselben Berechtigung.
Architekturentscheidungen
Entscheidung
Verworfene Alternative
Warum
Die Zugriffsregeln liegen im Modell, nicht darum herum
Ein Bericht oder Workspace je Standort
Damit vervielfacht sich das Modell mit jedem Standort, und der Vergleich rückt wieder außer Reichweite.
Ein Modell für das Netz, nicht eines je Standort
Ein Modell je Standort
Ein Modell je Standort ist leicht abzusichern und unmöglich zu vergleichen, und der Vergleich der Standorte war überhaupt der Grund für das Reporting.
KI innerhalb derselben Row-Level-Security
Ein Assistent mit eigenem Zugang
Ein Assistent auf einem Modell mit Governance erbt dessen Berechtigungen, sonst wird er zur Hintertür, die das Berechtigungskonzept gerade verhindern soll.
Was der Kunde heute hat
Ein Bildschirm für den unternehmensweiten OEE-Vergleich über alle 25 Standorte.
Der Monatsabschluss läuft über das Cockpit statt über Arbeitsmappen der Standorte.
Jede Person sieht genau die eigenen Standorte, über rund 60 Rollen, die von Entra-Sicherheitsgruppen gesteuert werden.
Ein neues Werk wird als Standardarbeit angebunden, nicht als Projekt.
Die Fabric-Kapazität im Produktivbetrieb wird nach gemessener Last dimensioniert statt nach einer Schätzung.
KI, die innerhalb derselben Berechtigungen antwortet, auf denen die Berichte laufen.
Für Ihre IT
Wie das Netz getrennt bleibt, ohne dass die Topologie mitwächst.
Bronze, Silver und Gold über DEV, TEST und PROD. Die Standorte werden über Rollen getrennt statt über eigene Systeme, sodass die Topologie nicht mit dem Netz wächst.
Private Link und verwaltete private Endpunkte, sodass Daten im privaten Netz fließen.
Kundenseitig verwaltete Schlüssel für ruhende Daten.
Purview-Vertraulichkeitsbezeichnungen, mit Dynamic Data Masking auf den Spalten, die es brauchen.
Wohin es geführt hat
Eine Reporting-Schicht für ein Netz, das zuvor in Einzelteilen berichtet hatte, und ein Sicherheitsmodell, das die Arbeit übernimmt, die früher darin bestand, die Datei einfach nicht zu teilen.
Ein Händler mit Microsoft Fabric bereits im Produktivbetrieb, semantischen Modellen über Direct Lake und einströmendem Filialumsatz, der darauf Forecasting, Copilot-Fragen und Anomalieerkennung wollte.
Eine Handelsgruppe mit mehreren Marken, jede mit eigenen Systemen, eigenen Reporting-Gewohnheiten und einer eigenen Antwort darauf, was eine Marge ist.
Eine kostenlose 60-minütige Beratung. Kein Verkaufsgespräch, keine Rechnung. Danach wissen Sie, ob Ihre Daten bereit für KI sind und ob wir zueinander passen.